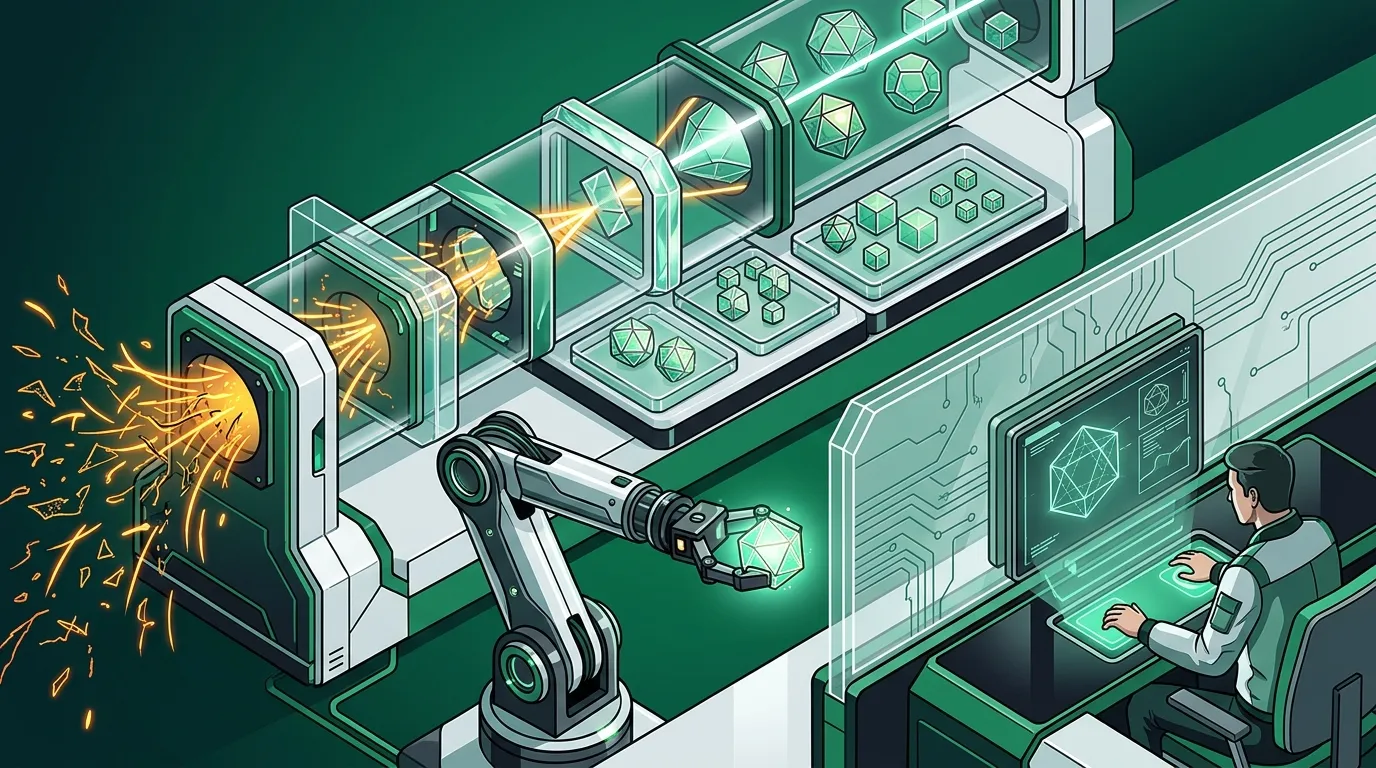
在分散式邊緣運算(Edge Computing)中,線上錯誤監控往往是維運工程師的噩夢:微小的新功能缺陷在高並發流量下,可以在幾秒鐘內洗版產生數百萬條相同的 5xx 錯誤日誌。傳統監控平台要麼讓帳單隨著 Log 量失控,要麼把工程師淹沒在毫無意義的重複 Alert 中。
Cloudflare 於 2026 年正式推出 Workers Issues (Open Beta),直接在 V8 Isolate Runtime 層級解決了這個問題。開發者只需在 wrangler.jsonc 中宣告 observability.issues.enabled: true,系統便會自動將未捕獲例外(Uncaught Exceptions)、5xx 回應、Worker 記憶體超限崩潰與 console.error 合併為結構化問題,並能直接將豐富的上下文打包派發給 Coding Agent(如 Claude Code、Devin、Cursor)觸發自動化修復。
我的判斷是:Workers Issues 代表了可觀測性(Observability)的重要轉向——它不再只是「給人看的儀表板(Dashboard)」,而是將 Telemetry 設計成「Agent 可直接執行修復動作的結構化輸入(Actionable Input)」。但在將它接入自動修復流程前,日誌脫敏(Sanitization)與冪等審批(Idempotency)是必須守住的兩條底線。
錯誤聚合指紋化:在 V8 核心阻斷 Log 風暴
以往在 Node.js 或前端環境,團隊習慣引入 Sentry 或 Datadog 等重型 SDK。但在 Serverless Edge 環境中,引入外部 SDK 意味著每次請求都要付出額外的 CPU Wall-Time 與記憶體開銷。
Workers Issues 選擇了 Runtime 原生聚合 的路徑:
- 指紋化演算法(Error Fingerprinting):提取錯誤型別與標準化呼叫堆疊(Stack Frame),自動抹除動態記憶體位址、暫態時間戳與請求特定參數。
- Source Map 非同步反組譯:只要在專案中啟用
upload_source_maps: true,Cloudflare 就會在背景完成 Source Map 對照,將 minified 後的隨機混淆符號還原為精確的 TypeScript 原始檔案與行號,確保同源錯誤能精準歸戶至同一個 Issue ID。 - 狀態機與回歸偵測(Regression Detection):為每個 Issue 維護
Active、Resolved與Regression狀態。當某個歷史問題在安靜數天後、或伴隨某次新部署重新出現時,系統會自動將狀態標記為Regression並提升警報優先級。
Agent Handoff:從單向 Webhook 到雙向 MCP 探針
當錯誤被聚合並達到觸發閾值時,Cloudflare Dashboard 的 Automations 能夠將結構化的 Issue Context 傳遞給外部系統:
1. 豐富的上下文打包(Payload Context)
傳遞給 Coding Agent 的資料不僅僅是一行 Error Message,而是完整的診斷快照:
- 反混淆 Stack Trace:精確標示出問題發生的檔案、函數與行號。
- 上下文關聯日誌(Leading & Trailing Logs):該特定異常請求發生前後的
console.log與console.info軌跡。 - 分散式鏈路(Distributed Tracing):關聯的 Trace ID、下游 Subrequest(例如呼叫外部 API、KV 操作、R2 儲存或 Durable Objects RPC)的耗時與狀態。
- 執行期環境元數據:確切的 Worker Version、Deployment ID、Git Commit Hash,以及觸發錯誤的邊緣節點(Colo Location)。
2. 雙向 MCP Server 深度探索
除了單向推送 Payload,Cloudflare 還釋出了專屬的 Workers Observability MCP Server。 這意味著 Agent 收到 Issue 後,不需要憑空猜測,而是可以主動呼叫 MCP 工具進行調查:
- 執行 SQL-like 語法查詢特定時間區間內該錯誤的關聯日誌。
- 撈取特定 Trace ID 的完整呼叫鏈細節。
- 比對不同 Worker 版本之間的關鍵指標偏移。
打造生產級自動修復閉環:防禦型架構設計
將邊緣錯誤直接轉化為 GitHub Pull Request,必須依循嚴格的工程閉環:
[Edge Runtime 異常爆發]
       │
       ▼
[Workers Issues 聚合與指紋計算]
       │
       ▼ (觸發 Automation)
[關鍵防線:敏感資料脫敏 (PII Sanitization & Token Redaction)]
       │
       ▼
[呼叫 Coding Agent (搭配 Observability MCP 深入追蹤)]
       │
       ▼
[紅綠測試循環:先寫出 Failing Test 重現錯誤,再最小化修復代碼]
       │
       ▼
[送出 PR 並部署到 Cloudflare Worker Preview Branch 隔離驗證]
       │
       ▼
[人類 Reviewer 審查合併 -> 生產部署 -> Issue 狀態自動同步]
兩大不可妥協的工程規範:
- 防止 Alert 風暴與重複開 PR(Idempotency Lock): 突發流量可能造成多個同類錯誤在幾秒內湧入。在 Webhook Gateway 層必須依據 Issue ID 建立分散式鎖(Idempotency Lock)。當特定 Issue 已經派工給 Agent 或已有開啟中的修復 PR 時,後續的事件只能以 Comment 形式追加統計次數,禁止重啟 Agent 或重複開立多張 PR。
- 日誌敏感資料脫敏(PII & Secret Sanitization):
邊緣日誌非常容易意外印出使用者的
AuthorizationHeader、Session Cookie 或個人隱私資訊。在將資料傳遞給 LLM 之前,必須在 Webhook 轉發層執行二次正則過濾,遮蔽所有金鑰與敏感個資,防止邊緣日誌成為資料外洩的漏洞。 - 對齊 Worker Version 而非主分支 HEAD: 生產環境可能採用灰度發布(Gradual Rollout)。Issue Payload 中必須包含確切的 Deployment Git Commit,讓 Agent 精確 checkout 到出錯當下的程式碼版本,避免因分支漂移而修錯程式碼。
下一步:在專案中引入 Workers Issues
若你的架構運行於 Cloudflare Workers 之上,可依序執行以下步驟:
- 在
wrangler.jsonc加上observability: { enabled: true, issues: { enabled: true } }並配置upload_source_maps: true。 - 在 Cloudflare Dashboard 設定 Automation Webhook,初步先串接 Slack 或內部警報通道,觀察 48 小時內指紋聚合的穩定性與誤報率。
- 待確認過濾閾值合理後,再對接 Coding Agent 的自動化修復管線,並嚴守「由人批准 PR、Preview 環境自動驗證」的安全邊界。