資訊安全
25 篇文章
SonicWall SMA1000 要加速修補,入侵判定仍須自己的證據
CVE-2026-102255 的修補版本已公布,Previdian 也觀察到疑似利用嘗試。把廠商公告、蜜罐觀測與自身入侵證據分開,建立 SMA1000 資產盤點、升級驗收與事件調查的結案條件。
Splunk MCP 漏洞揭露:工具目的地必須與執行者憑證分開授權
CVE-2026-76286 涉及 Splunk MCP Server 自訂 API 工具把執行者 token 送到設定的 URL。本文釐清管理與執行權限、1.2.1 修補範圍,並提出目的地、憑證與工具版本的驗收契約。
OSS Scanner 送來漏洞之後,維護者需要一份驗證契約
Anthropic 開放未經人工審查的開源漏洞掃描報告。本文拆解 85/97 的適用範圍、重現與修補的不同責任,提出維護者可採用的報告狀態、威脅前提與停止規則。
Cloudflare 資安 Agent:證據快照必須連同缺口一起驗收
從 Cloudflare 的資安調查架構出發,設計可重播的證據契約:固定租戶與時間範圍、區分查詢失敗和未命中、限制引用來源,再用合成案例檢查拒收規則與人工覆核邊界。
LMCache 的遠端風險,藏在快取程序之間的信任邊界
CVE-2026-105192 涉及 LMCache multiprocess 的 ZeroMQ 與 pickle 解碼路徑。分清部署模式、HTTP 與快取傳輸端點,再用連線來源、程序權限與版本證據驗收暫時隔離措施。
mcp-use client 2.4.1 升級後連不上:先查最終端點與尾斜線
mcp-use client 2.4.1 帶入新的 HTTP/OAuth redirect 限制。從固定版本原始碼拆解 Node 與瀏覽器差異、尾斜線正規化陷阱,以及不把 token 送往錯誤目的地的驗收設計。
SubQuery 5.8.3 供應鏈事件:停用安裝腳本後,仍要查誰載入過套件
@subql/common 5.8.3 被發現含憑證蒐集與遠端 shell payload。從 lockfile、執行紀錄到 runner 復原,本文把版本命中、程式執行與憑證暴露分開處置,並說明 provenance 的信任邊界。
NetScaler 新增 KEV:先核對 SAML 條件,修補與事件調查分開驗收
CVE-2026-88779 已進入 CISA 已知遭利用清單。本文核對 NetScaler 的 SAML SP/IdP 適用條件、四條修補分支與託管責任,並提出升級前保全、升級後登入及服務驗證的處置清單。
OpenWA 兩起漏洞的共同缺口:請求送出前,必須核對實際目標
從 OpenWA 2026 年 10 月 3 日公開的媒體下載 SSRF 與 SDK 路徑漏洞,拆解 URL 解析、資源識別與執行權限之間的落差,附不連網的回歸測試與升級驗收清單。
GitHub App Token 已變長,驗收要追到儲存與日誌末端
GitHub 已完成無狀態 installation token 推出。從約 520 字元的新格式與 11 月 30 日過渡 header 期限,檢查 Bot、CI 的儲存、代理轉送與遮罩規則,避免只改長度驗證就宣告遷移完成。
Threat Signals 的工程啟示:抽取情報時,別切斷原文與決策的關係
Cloudflare 將 RSS 資安報告轉成私人威脅資料集。本文拆解來源追溯、受控標籤與 WAF 決策邊界,提出文件解析與知識庫工具可採用的資料契約及驗收案例。
使用者授權不等於網站同意:從 Meta Muse 看 AI Agent 的執行邊界
以 Meta Muse 的購物限制、macOS 安全漏洞與權限設計,拆解個人 AI Agent 必須通過的使用者授權、執行環境與第三方服務邊界,並整理可落地的拒絕處理與完成驗收規則。
Gamescom 失竊風波提醒開發團隊:Demo 設備也要按生產資產管理
Gamescom 2026 多家獨立團隊的展示設備遭竊,未完成 build 與公司資料也面臨曝光風險。本文把事件轉成工程檢查:隔離展示環境、撤銷憑證,並在出發前演練設備失竊應變。
TLS 憑證驗證不是黑盒:用一次握手看懂 HTTPS 信任鏈與排錯
從 TLS 1.3 的身分驗證、完整性與機密性三個目標出發,拆解憑證、ECDHE 與 AEAD 各自的責任;附上可直接執行的 OpenSSL 檢查流程,讓 SSL 憑證錯誤能被定位而非繞過。
Vibe Coding 上線前,別問「安全嗎」:交出七項可重跑的證據
把公開網站的安全驗收收斂成七項可重跑結果:帳號隔離、後端授權、併發計費、付款冪等、資源上限、憑證輪換與覆蓋缺口。它們不能取代安全審計,但能阻止「功能能跑」被誤當成可以上線。
密碼安全儲存與現代雜湊演算法深度對決:Bcrypt vs. Scrypt vs. Argon2id vs. PBKDF2
深度剖析資訊安全基石:為什麼 MD5、SHA-256 絕對不能用於儲存密碼?彩虹表攻擊、密碼加鹽(Salt)、Pepper 與 KMS/HSM 縱深防禦、Bcrypt 72 位元組截斷陷阱、高併發 DoS 防禦、多語言實作與無痛平滑遷移實踐全解。
API 安全防禦實戰:OWASP API Security Top 10、BOLA 越權防護與 JWT 簽名混淆攻防
深度剖析現代 Web 與微服務 API 面臨的致命安全威脅:OWASP API Security Top 10 核心漏洞防護、BOLA(失效物件級授權)防禦架構、Mass Assignment 批量賦值漏洞修補與 JWT 簽名混淆(alg:none / RS256 降級 HS256)攻防實務。
零信任架構(Zero Trust Architecture)與 BeyondCorp 實踐:永不信任始終驗證、微隔離與動態存取控制
深入剖析現代企業級安全終極典範:為什麼「邊界防火牆 + 內網 VPN」的傳統安全模型徹底失效?Google BeyondCorp 零信任架構落地全解:上下文感知存取代理(Access Proxy)、微隔離(Micro-segmentation)、動態基於屬性存取控制(ABAC)與雙向 mTLS 實踐。
端到端加密(E2EE)架構深度剖析:Signal Protocol vs. Telegram MTProto 密碼學對決
深度解密現代即時通訊終極隱私架構:端到端加密(E2EE)如何保證就連雲端伺服器也無法竊聽訊息?Signal Protocol 雙棘輪演算法(Double Ratchet)、X3DH 密鑰協商、後向安全性(Post-Compromise Security)與 Telegram MTProto 自研協定深度對比。
TLS 1.3 握手協議與 0-RTT 早期數據安全:Diffie-Hellman 密鑰交換、前向保密與重放攻擊防禦
深度拆解現代網際網路傳輸加密核心:TLS 1.3 如何將連線建立延遲從 2-RTT 砍半至 1-RTT?ECDHE 暫時性密鑰協商、完美前向保密(PFS)、0-RTT 早期數據(Early Data)原理與抗重放攻擊(Anti-Replay)安全架構全解。
OAuth 2.0 與 OpenID Connect (OIDC) 授權拓撲全景:PKCE 防禦、JWT 簽名與 Token 輪換機制
全面拆解現代身分認證與授權架構:OAuth 2.0 授權碼模式 + PKCE (RFC 7636)、OIDC ID Token 與 Access Token 職責分離、JWKS 金鑰輪換、Refresh Token 輪換 (RTR) 與重放攻擊防禦。
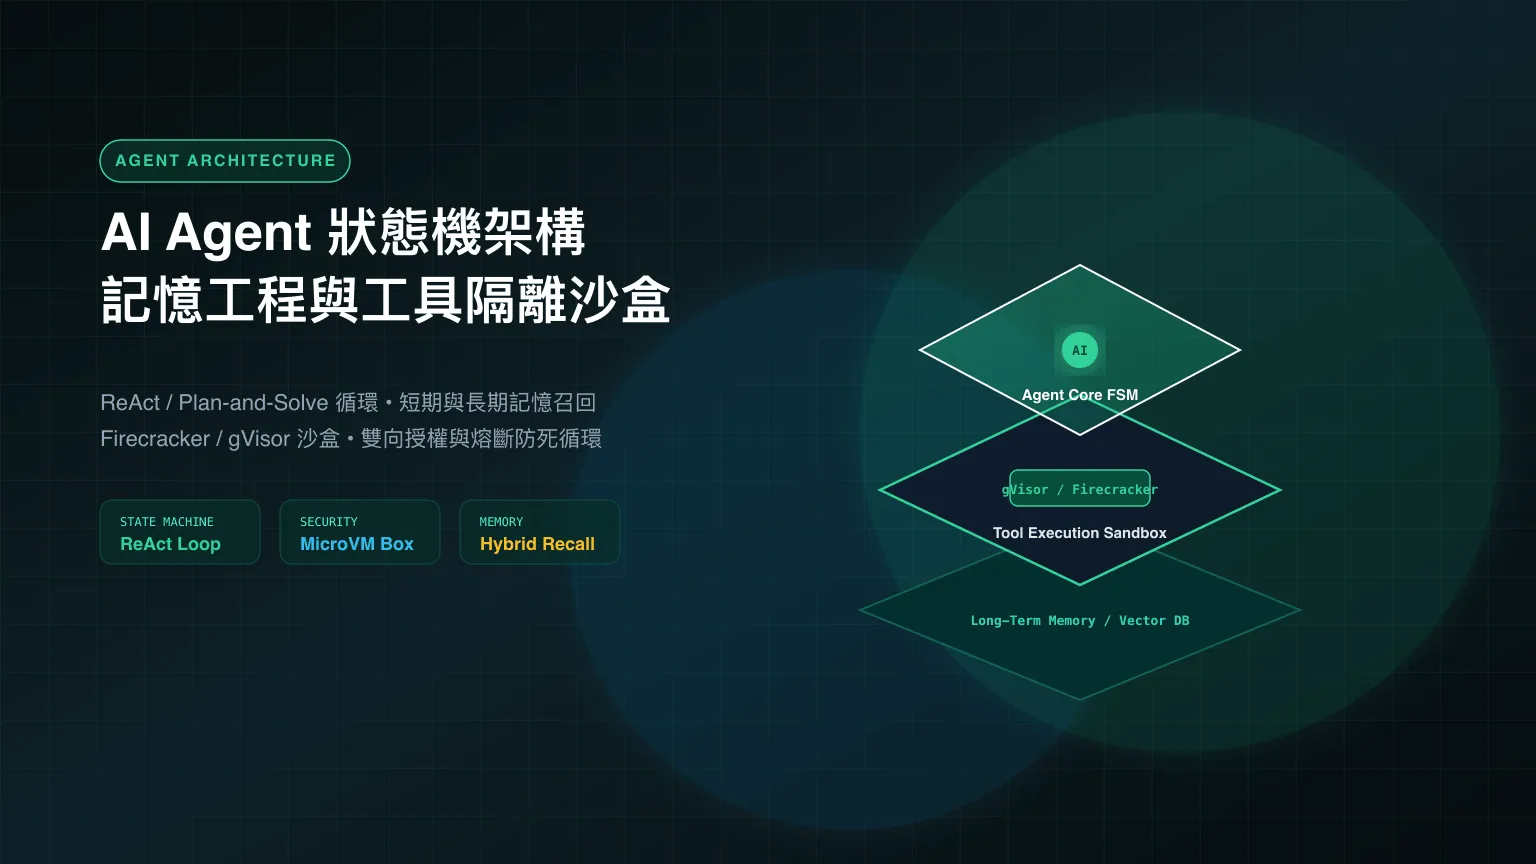
AI Agent 狀態機架構演進:ReAct 決策循環、記憶工程與 Firecracker 工具隔離沙盒
全面拆解生產級 AI Agent 系統架構:深入對比 Prompt 鏈、DAG 工作流與有限狀態機(FSM);剖析 ReAct(Thought-Action-Observation)循環、Plan-and-Solve 與反思機制;詳解短期工作記憶(滑動視窗/摘要)與長期向量情境記憶架構;剖析基於 Firecracker / gVisor 的 MicroVM 工具隔離沙盒與防死循環熔斷設計。
金融與企業級 API 縱深防禦藍圖:OAuth 2.1、JWT 防重放、零信任 mTLS 與 OWASP 防護
深度剖析現代企業與金融級 API 的縱深安全防禦體系(Defense-in-Depth):從邊界 WAF 與自適應滑動窗口限流、OAuth 2.1 (PKCE) 最佳實踐、JWT 非對稱簽名與防重放攻擊(Replay Attack),到內部微服務 mTLS 雙向零信任與不可篡改稽核日誌。
把資料庫接給 AI Agent 之前:授權詞彙屬於誰,機制又到得了幾條路徑
以開源專案 dbcli 的決策紀錄與實測為例,說明 Agent 的資料庫控制為何多半敗在路徑覆蓋而非機制設計,以及命令字串與工具名稱在授權表達力上的差別。
reverse-skill 原理拆解:把資安 Agent 的路由、授權與證據鏈寫成可驗證流程
從 routing.json、case scope 授權門禁、按需自舉到 Evidence→Finding→Path 證據鏈,深度拆解 reverse-skill 如何約束資安與逆向 Agent 的工作狀態,並透過 173 個路由回歸案例與實測檢視其工程價值與防禦邊界。