現代網路協定與 API 平台架構
本系列依難度與架構脈絡由淺入深編排,建議依章節序號循序閱讀。
從瀏覽器輸入 URL 到網頁呈現全景:DNS 遞迴解析、TCP 三向交握、TLS 協商到 HTTP 請求全鏈路拆解
深度拆解軟體工程史上最經典的面試神題:當你在瀏覽器網址列輸入一個 URL 並按下 Enter,底層究竟發生了什麼?從瀏覽器 HSTS、DNS 多層遞迴解析、TCP 三向交握、TLS 1.3 協商、核心 Socket 緩衝區到瀏覽器 CRP 渲染管線全景實戰。
現代傳輸層協議深度對決:TCP vs. UDP vs. QUIC (HTTP/3) 隊頭阻塞與擁塞控制演進
深度剖析傳輸層四大革命:為什麼統治網路 40 年的 TCP 在現代行動網路下遭遇瓶頸?隊頭阻塞(HOL Blocking)本質、UDP 輕量無狀態、QUIC (HTTP/3) 基於 UDP 的多路復用與 0-RTT 連線遷移,以及 CUBIC vs. BBR 擁塞控制演算法實戰。
傳輸協定演進史:HTTP/1.1 ➔ HTTP/2 ➔ HTTP/3,從隊頭阻塞到 QUIC 的極致實踐
深入剖析網際網路傳輸協定的三代演進:從 HTTP/1.1 應用層隊頭阻塞與多連線妥協、HTTP/2 二進位分幀與 TCP 傳輸層阻塞痛點,到 HTTP/3 基於 UDP/QUIC 徹底解決阻塞、實現 0-RTT 極速交握與連線遷移的底層機制。
API 設計風格全景對決:RESTful vs. gRPC vs. GraphQL vs. Webhook 深度選型指南
深度拆解現代分散式系統中 4 大主流 API 通訊風格:資源導向 RESTful、二進位高效能 gRPC、宣告式按需查詢 GraphQL 與事件驅動反向推送 Webhook。傳輸效率、N+1 查詢問題、Schema 強型別約束與企業級通訊選型決策樹全景。
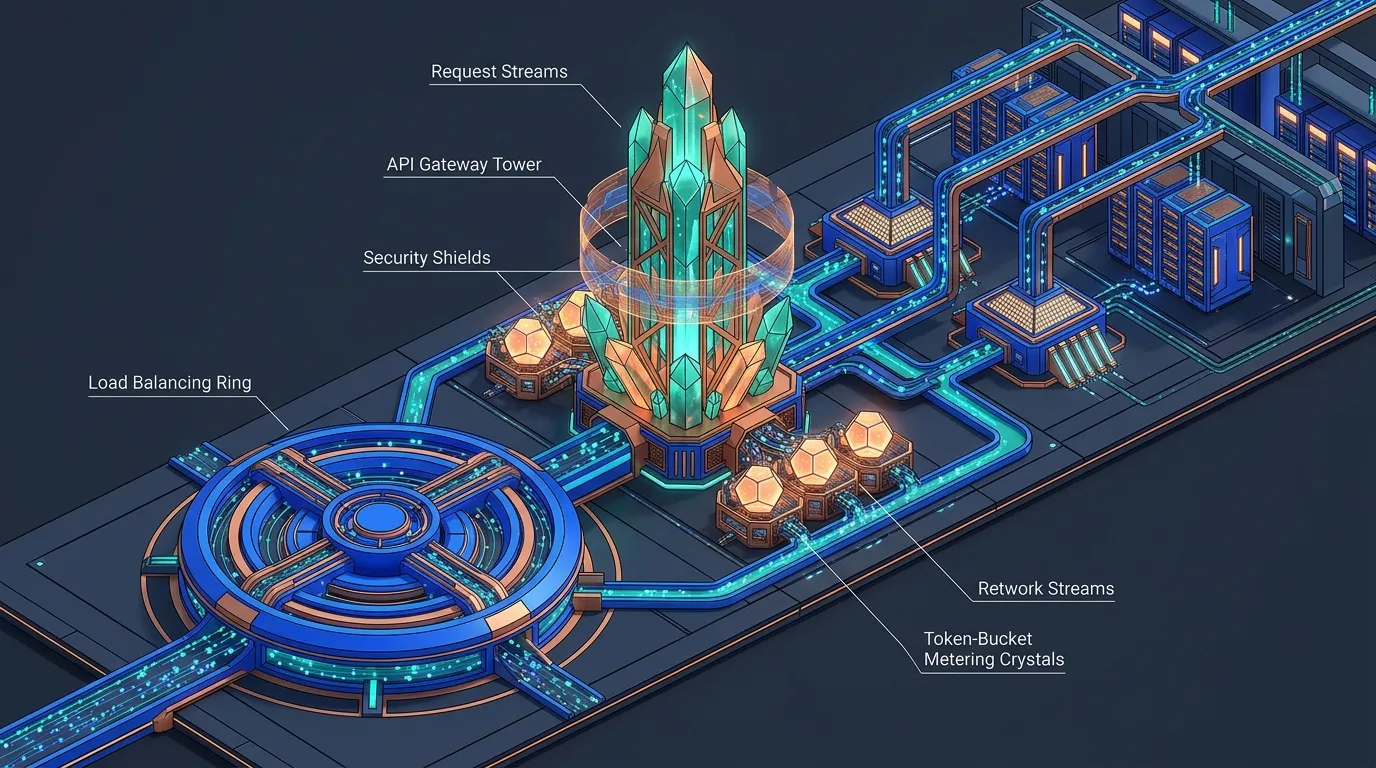
反向代理 vs. API Gateway vs. 負載均衡器:架構邊界、選型維度與限流演算法深度對比
深度拆解分散式架構中三大核心流量中介組件:四層與七層負載均衡器(ALB/NLB)、反向代理(Nginx)與現代 API 閘道(Envoy/Kong)的職責邊界、邊緣 TLS 卸載,以及 Token Bucket、Leaky Bucket 與滑動窗口限流演算法的底層實作。
Uber API 閘道三代演進:從 dispatch/api、RTAPI 到 Edge Gateway
依 Uber 官方部落格 2020 年的 Edge Gateway 專文與 2021 年的閘道架構文,整理 Uber API 閘道的三代演進:2014 年的 dispatch/api、2015 年起的 Node.js RTAPI,以及 2018 年起改用 Go、Zanzibar 與 Thrift IDL 的分層 Edge Gateway。
服務發現與註冊中心架構:Eureka vs. Consul vs. Nacos vs. ZooKeeper 深度對決
全面剖析大規模微服務架構的服務發現與註冊中心底層原理:AP 模式 vs. CP 模式權衡、心跳續約 (Lease Renewal) 與自我保護機制、長輪詢與 UDP 即時推播、Raft 共識與 Distro 協定架構選型。
Service Mesh 服務網格底層架構:Envoy Sidecar、控制面 Istio 與 mTLS 零信任傳輸深度剖析
深入剖析雲原生服務網格核心架構:從厚 SDK (Fat SDK) 到邊車代理 (Sidecar Proxy) 演進、Istiod 控制面與 Envoy 資料面、xDS 動態配置協議 (LDS/RDS/CDS/EDS)、流量攔截 (iptables vs. eBPF sockops) 與 mTLS 零信任雙向認證實踐。
企業級 Webhook 系統架構設計:HMAC-SHA256 簽名驗證、指數退避重試、死信隊列與流量治理
深度剖析現代 SaaS 與金融平台(如 Stripe、GitHub、Shopify)的 Webhook 發送引擎架構:生產級事件發布與非同步投遞管線、HMAC-SHA256 簽名防篡改、帶隨機抖動的指數退避重試演算法(Exponential Backoff with Jitter)、死信隊列(DLQ)與租戶級發送速率治理實戰。
TLS 憑證驗證不是黑盒:用一次握手看懂 HTTPS 信任鏈與排錯
從 TLS 1.3 的身分驗證、完整性與機密性三個目標出發,拆解憑證、ECDHE 與 AEAD 各自的責任;附上可直接執行的 OpenSSL 檢查流程,讓 SSL 憑證錯誤能被定位而非繞過。
Tailcat 的工程判斷:拆掉控制平面後,安全連線的責任去哪裡?
從 Tailscale 新開源的 Tailcat 出發,拆解 WireGuard、NAT traversal 與 DERP 資料平面可被獨立使用的條件,以及身分、ACL、金鑰輪替與事故復原為何不能一起消失。
GitHub 非同步合併已 GA,Bot 收到收據仍不能宣告完成
GitHub async merge API 正式推出。從 UUID、預期 head SHA 與 merge queue 的終態,設計合併 Bot 的狀態紀錄、逾時對帳與發布驗收,避免把入列通知當成程式已合併。
GitHub App Token 已變長,驗收要追到儲存與日誌末端
GitHub 已完成無狀態 installation token 推出。從約 520 字元的新格式與 11 月 30 日過渡 header 期限,檢查 Bot、CI 的儲存、代理轉送與遮罩規則,避免只改長度驗證就宣告遷移完成。
OpenWA 兩起漏洞的共同缺口:請求送出前,必須核對實際目標
從 OpenWA 2026 年 10 月 3 日公開的媒體下載 SSRF 與 SDK 路徑漏洞,拆解 URL 解析、資源識別與執行權限之間的落差,附不連網的回歸測試與升級驗收清單。
NetScaler 新增 KEV:先核對 SAML 條件,修補與事件調查分開驗收
CVE-2026-88779 已進入 CISA 已知遭利用清單。本文核對 NetScaler 的 SAML SP/IdP 適用條件、四條修補分支與託管責任,並提出升級前保全、升級後登入及服務驗證的處置清單。
SubQuery 5.8.3 供應鏈事件:停用安裝腳本後,仍要查誰載入過套件
@subql/common 5.8.3 被發現含憑證蒐集與遠端 shell payload。從 lockfile、執行紀錄到 runner 復原,本文把版本命中、程式執行與憑證暴露分開處置,並說明 provenance 的信任邊界。
Django 十月安全更新:升級後要驗收的四種邊界
Django 6.1.2、6.0.9 與 5.2.18 修補四項漏洞。依 HTTP header、GeoDjango bytes、可編輯主鍵 formset 與語系快取拆解適用條件,把升級轉成有證據的回歸驗收。
GitHub Actions 鎖檔擋住 tag 漂移,審查仍要追進共用工作流
GitHub Actions workflow lockfiles 進入公開預覽。拆開可變 tag、間接 action 與 reusable workflow 的鎖定範圍,並用逐步導入、完整 diff 審查與停止規則,避免把固定 SHA 誤當成依賴安全保證。
eMudhra 中繼 CA 失守:瀏覽器已封鎖,後端 TLS 仍要逐一驗收
八張 eMudhra 中繼 CA 憑證私鑰可被還原,撤銷資訊不會自動到達所有 CLI 與容器。補上 CPython 10 月 24 日合併的公鑰拒絕清單,區分分支回補、修補套件交付與實際程序驗收。
VeloCloud Orchestrator 漏洞已遭利用,唯讀帳號也在修補範圍
CVE-2026-114625 在 10 月 23 日新增 KEV 紀錄。核對 VCO 部署型態與分支修補版本,再把控制器更新、低權限帳號與入侵調查分開追蹤。
Postiz 2.25.3 權杖偽造修補:限制簽署欄位與驗證用途
Postiz 10 月 24 日發布安全更新。從 JWT 修補原始碼檢查請求資料如何取得簽章,再把用途驗證、欄位白名單與部署驗收分開處理。
Octopus 的 OIDC 修補提醒:同名 Subject 不能跨 Issuer 認親
CVE-2026-116870 揭露 Octopus Server 的 OIDC issuer 驗證不一致。整理受影響版本與修補分支,並用 CI 部署案例說明服務帳號如何綁定簽發者、subject、audience 與權限。